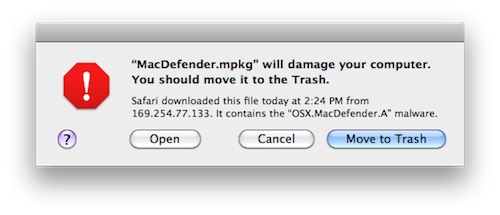
Sembra, tuttavia, che lo sforzo sia stato inutile in quanto gli sviluppatori del software malevolo hanno già studiato una nuova variante che riesce a sfuggire ai controlli del sistema operativo della Mela. Come riportato da ZDNet, infatti, a poche ore di distanza dal rilascio dell’aggiornamento per la sicurezza, è stata diffusa in rete una nuova variante del virus immune al nuovo meccanismo di protezione.
La nuova variante è identificata dal nome Mdinstall.pkg ed è stata appositamente pensata per aggirare il sistema che impedisce l’esecuzione di codice malevolo all’insaputa dell’utente. Il rilascio della nuova versione è stato effettuato meno di 8 ore dopo la pubblicazione del Security Update 2011-003, lasciando intuire che i malintenzionati non abbandoneranno facilmente le loro cattive intenzioni.
Non dovrebbe essere un problema, per Apple, riuscire a difendere i computer che eseguono il proprio sistema operativo. Infatti, grazie all’aggiornamento quotidiano delle definizioni dei malware, in poche ore i nostri Mac dovrebbero essere di nuovo al sicuro, per lo meno da questo tipo di attacco. Bisognerà solo capire quanto tempo occorrerà affinché gli sviluppatori malintenzionati desisteranno dall’emettere nuove “release” del loro malware e dal continuare ad infettare migliaia e migliaia di Mac.
Per chi non ne avesse ancora sentito parlare, MacDefender è un software che, se installato dall’utente risiede nel computer in attesa di riuscire a carpire informazioni riguardanti la sua carta di credito. Nonostante il software si scarichi automaticamente visitando determinate pagine web, è comunque necessario che sia l’utente ad effettuare l’installazione di un software di ignota provenienza sul proprio computer. Basterebbe un po’ più di attenzione per evitare di essere contagiati.
[via]


